Versão consolidada até a Nota Orientativa 12/2026 exige atenção às datas de implantação dos campos e regras do sistema
Área do Cliente
Notícia
27/02/2025 10:24:12
Alerta: botnet massiva ataca contas Microsoft 365 no Brasil e no mundo
Uma campanha hacker de larga escala está mirando usuários corporativos do Microsoft 365 em todo o mundo, mas com uma quantidade alarmante de alvos brasileiros.
Autor: Jones OliveiraFonte: CanaltechLink: https://canaltech.com.br/seguranca/alerta-botnet-massiva-ataca-contas-microsoft-365-no-brasil-e-no-mundo/
Uma campanha hacker de larga escala está mirando usuários corporativos do Microsoft 365 em todo o mundo, mas com uma quantidade alarmante de alvos brasileiros. De acordo com um relatório divulgado pela empresa de cibersegurança SecurityScorecard, uma botnet de mais de 130 mil dispositivos infectados está sendo usada para tentar invadir e-mails empresariais que não utilizam mecanismos adicionais de segurança.
Os hackers estão se aproveitando de processos de login que nem sempre acionam a autenticação de dois fatores (2FA), tornando as credenciais mais vulneráveis a invasões. Embora amplamente difundidas no âmbito doméstico, essa prática ainda não é muito comum em muitas organizações.
Uma botnet é uma rede de computadores infectados por malware e controlados remotamente por cibercriminosos. Essas redes são frequentemente utilizadas para realizar ataques distribuídos de negação de serviço (DDoS), enviar spam em massa ou, como neste caso, tentar invadir contas em larga escala. A dimensão e sofisticação desta botnet em particular indicam que estamos diante de um grupo de hackers bem organizado e com recursos significativos.
Como o ataque é feito?
Segundo a SecurityScorecard, o processo de ataque começa com o roubo de senhas através de infecções por malware. Essas credenciais são então usadas em tentativas generalizadas de acesso a contas Microsoft 365.
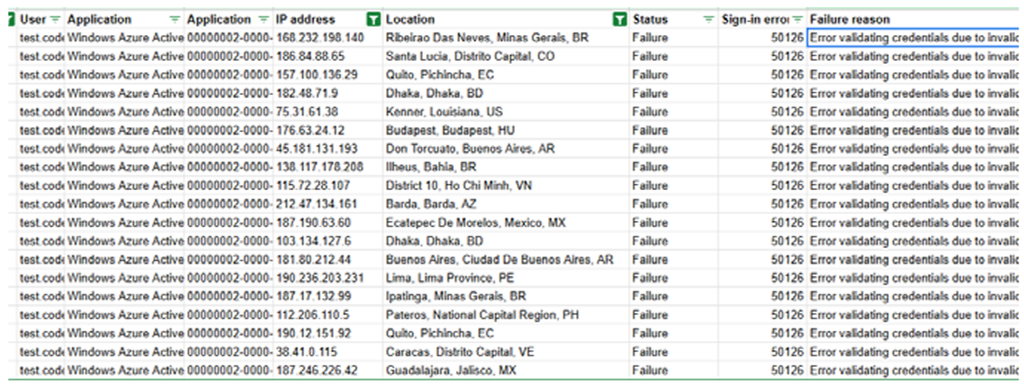
Ataques a contas Microsoft 365 foram descobertos quando inúmeros registros de tentativas malsucedidas de login foram registradas (Imagem: Reprodução/SecurityScorecard)
"Os atacantes estão explorando login não interativos com autenticação básica", explica o relatório. "Esses logins não interativos, comumente usados para autenticação entre serviços, protocolos legados (como POP, IMAP, SMTP) e processos automatizados, não acionam a autenticação multifator em muitas configurações."
A empresa identificou que a botnet realiza ataques de "password spraying", tentando um pequeno número de logins em muitas contas diferentes de uma organização-alvo. Em cerca de 80% dos casos, é feita apenas uma tentativa de login por conta por dia, o que dificulta a detecção por sistemas de proteção.
Ao que tudo indica, os ataques estão sendo coordenados a partir de servidores localizados nos Estados Unidos. No entanto, a SecurityScorecard suspeita que hackers chineses estejam por trás da operação. "A Microsoft avalia que as credenciais adquiridas das operações de password spray da CovertNetwork-1658 são usadas por múltiplos atores de ameaças chineses", afirma um relatório recente da Microsoft citado pela empresa de segurança.
A dimensão da campanha e seu modus operandi silencioso impressionam, mas o que mais chama a atenção é a grande quantidade de alvos brasileiros expostos no relatório da companhia de segurança.
Qual é o objetivo dos hackers?
Com o acesso a contas corporativas do Microsoft 365, os cibercriminosos podem utilizar seus dados para diversos fins maliciosos.
"Se bem-sucedidos, os indíviduos mal-intencionados podem obter acesso a informações sensíveis, causar disrupção nas operações de negócios ou usar a conta comprometida como um trampolim para se infiltrar ainda mais na rede de uma organização", alerta a SecurityScorecard.
Com acesso às contas de e-mail corporativas, os indivíduos podem roubar dados confidenciais, espionar comunicações internas, realizar fraudes de engenharia social direcionadas e até mesmo propagar malware para outros sistemas conectados. Em casos mais graves, o acesso pode ser usado como ponto de partida para ataques mais amplos à infraestrutura de TI da empresa invadida.
O que fazer para não ser uma vítima
Este ataque surge em meio a uma campanha massiva da Microsoft para encorajar os usuários a adotarem métodos mais seguros de autenticação. Prova disso é que desde outubro de 2024 a companhia vem alertando sobre tentativas sucessivas de invasão realizadas por grupos chineses utilizando redes de dispositivos comprometidos.
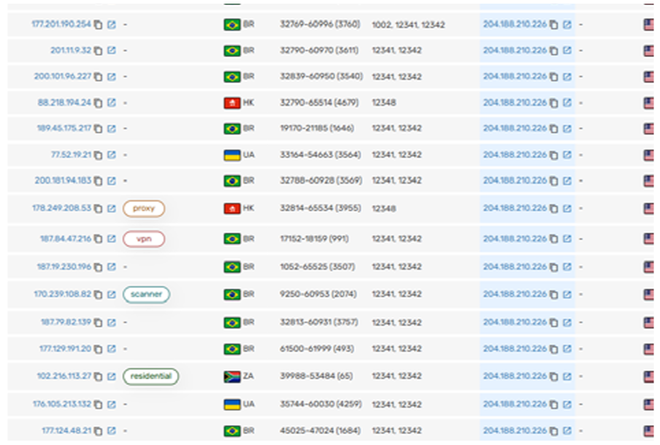
Registros de como ocorrem as comunicações com hosts comprometidos — quantidade de IDs brasileiros é preocupante (Imagem: Reprodução/SecurityScorecard)
Para se proteger contra essa ameaça, tanto usuários quanto administradores de rede devem tomar medidas urgentes. A primeira e mais importante é habilitar a autenticação multifator (MFA) em todas as contas Microsoft 365, sem exceções. O MFA adiciona uma camada extra de segurança que torna muito mais difícil para os atacantes invadirem uma conta, mesmo que obtenham a senha.
Além disso, é fundamental desativar os métodos de autenticação básica e legados. Embora alguns sistemas mais antigos possam depender desses métodos, o risco de mantê-los ativos supera em muito os benefícios. Administradores devem trabalhar para migrar todos os sistemas e aplicativos para métodos de autenticação modernos e seguros.
A Microsoft também recomenda implementar políticas de acesso condicional, que podem bloquear tentativas de login suspeitas com base em critérios como localização geográfica, dispositivo utilizado e padrões de uso. Essas políticas podem ser altamente eficazes contra ataques de password spraying como o observado nesta campanha.
Usuários individuais devem adotar boas práticas de higiene de senhas, evitando a reutilização de senhas entre contas diferentes e optando por senhas longas e complexas ou, preferencialmente, frases-senha. O uso de um gerenciador de senhas pode facilitar a adoção dessas práticas.
Por fim, tanto usuários quanto organizações devem se manter atentos continuamente sobre as mais recentes ameaças cibernéticas. A segurança da informação é um esforço contínuo, e estar bem informado é o melhor mecanismo de defesa contra qualquer tipo de ataque.
Como o ataque é feito?
Segundo a SecurityScorecard, o processo de ataque começa com o roubo de senhas através de infecções por malware. Essas credenciais são então usadas em tentativas generalizadas de acesso a contas Microsoft 365.
Ataques a contas Microsoft 365 foram descobertos quando inúmeros registros de tentativas malsucedidas de login foram registradas (Imagem: Reprodução/SecurityScorecard)
"Os atacantes estão explorando login não interativos com autenticação básica", explica o relatório. "Esses logins não interativos, comumente usados para autenticação entre serviços, protocolos legados (como POP, IMAP, SMTP) e processos automatizados, não acionam a autenticação multifator em muitas configurações."
A empresa identificou que a botnet realiza ataques de "password spraying", tentando um pequeno número de logins em muitas contas diferentes de uma organização-alvo. Em cerca de 80% dos casos, é feita apenas uma tentativa de login por conta por dia, o que dificulta a detecção por sistemas de proteção.
Ao que tudo indica, os ataques estão sendo coordenados a partir de servidores localizados nos Estados Unidos. No entanto, a SecurityScorecard suspeita que hackers chineses estejam por trás da operação. "A Microsoft avalia que as credenciais adquiridas das operações de password spray da CovertNetwork-1658 são usadas por múltiplos atores de ameaças chineses", afirma um relatório recente da Microsoft citado pela empresa de segurança.
A dimensão da campanha e seu modus operandi silencioso impressionam, mas o que mais chama a atenção é a grande quantidade de alvos brasileiros expostos no relatório da companhia de segurança.
Qual é o objetivo dos hackers?
Com o acesso a contas corporativas do Microsoft 365, os cibercriminosos podem utilizar seus dados para diversos fins maliciosos.
"Se bem-sucedidos, os indíviduos mal-intencionados podem obter acesso a informações sensíveis, causar disrupção nas operações de negócios ou usar a conta comprometida como um trampolim para se infiltrar ainda mais na rede de uma organização", alerta a SecurityScorecard.
Com acesso às contas de e-mail corporativas, os indivíduos podem roubar dados confidenciais, espionar comunicações internas, realizar fraudes de engenharia social direcionadas e até mesmo propagar malware para outros sistemas conectados. Em casos mais graves, o acesso pode ser usado como ponto de partida para ataques mais amplos à infraestrutura de TI da empresa invadida.
O que fazer para não ser uma vítima
Este ataque surge em meio a uma campanha massiva da Microsoft para encorajar os usuários a adotarem métodos mais seguros de autenticação. Prova disso é que desde outubro de 2024 a companhia vem alertando sobre tentativas sucessivas de invasão realizadas por grupos chineses utilizando redes de dispositivos comprometidos.
Registros de como ocorrem as comunicações com hosts comprometidos — quantidade de IDs brasileiros é preocupante (Imagem: Reprodução/SecurityScorecard)
Para se proteger contra essa ameaça, tanto usuários quanto administradores de rede devem tomar medidas urgentes. A primeira e mais importante é habilitar a autenticação multifator (MFA) em todas as contas Microsoft 365, sem exceções. O MFA adiciona uma camada extra de segurança que torna muito mais difícil para os atacantes invadirem uma conta, mesmo que obtenham a senha.
Além disso, é fundamental desativar os métodos de autenticação básica e legados. Embora alguns sistemas mais antigos possam depender desses métodos, o risco de mantê-los ativos supera em muito os benefícios. Administradores devem trabalhar para migrar todos os sistemas e aplicativos para métodos de autenticação modernos e seguros.
A Microsoft também recomenda implementar políticas de acesso condicional, que podem bloquear tentativas de login suspeitas com base em critérios como localização geográfica, dispositivo utilizado e padrões de uso. Essas políticas podem ser altamente eficazes contra ataques de password spraying como o observado nesta campanha.
Usuários individuais devem adotar boas práticas de higiene de senhas, evitando a reutilização de senhas entre contas diferentes e optando por senhas longas e complexas ou, preferencialmente, frases-senha. O uso de um gerenciador de senhas pode facilitar a adoção dessas práticas.
Por fim, tanto usuários quanto organizações devem se manter atentos continuamente sobre as mais recentes ameaças cibernéticas. A segurança da informação é um esforço contínuo, e estar bem informado é o melhor mecanismo de defesa contra qualquer tipo de ataque.
Notícias Técnicas
Documentos orientam a fiscalização e esclarecem que o diagnóstico, por si só, não garante o enquadramento como pessoa com deficiência para o preenchimento das vagas reservadas por lei
Consulta ao lote residual estará disponível a partir das 9h desta sexta-feira (23); crédito de R$ 531,6 milhões será realizado em 30 de outubro, contemplando 184.442 restituições
Decreto nº 13.140/2026 mantém a dispensa de inscrição no CNPJ e de emissão de documentos fiscais eletrônicos para nanoempreendedores, com efeitos relacionados ao IBS a partir de 2029
Trabalho temporário pode durar até 180 dias, com prorrogação de até 90, enquanto o contrato de experiência tem limite total de 90 dias e finalidade distinta
Documento emitido não pode ser editado; profissional ou representante deve observar o prazo de cancelamento e revisar as informações do pagamento
Empresas precisam informar datas e setores abrangidos, observar as regras trabalhistas e pagar as férias até dois dias antes do início do período
Quando o inquilino é pessoa física, o proprietário deve informar os valores no Carnê-Leão Web, mesmo que a cobrança e o repasse sejam feitos por uma administradora
Veja como remuneração, contribuições e registros no CNIS afetam a análise previdenciária do sócio
A Solução de Consulta Cosit nº 204/2026 esclarece que o limite de remuneração de dirigentes estatutários de instituições de ensino imunes não inclui salários de contrato de trabalho separado, salvo incompatibilidade de jornadas
Notícias Empresariais
Existe uma pergunta que eu gostaria que mais empresas fizessem antes de decidir o que vão publicar: o que exatamente precisamos que essa comunicação provoque no negócio?
Quando o executivo assume a liderança cultural de forma deliberada, engajando com críticas e ouvindo opiniões divergentes, ele fortalece a retenção de talentos e impulsiona resultados sustentáveis
Padronizar processos e acompanhar indicadores ajuda redes a crescer com mais segurança
Mudanças ampliam controle sobre dados, fiscalização e consentimento
Bancos terão cinco dias úteis para apresentar dívidas ao governo
Pesquisa do Sebrae e FGV aponta que 51% dos microempreendedores individuais no país enxergam perspectivas positivas no reajuste do teto
Fechar bem 2026 e preparar o próximo ano são responsabilidades simultâneas. O resultado do primeiro trimestre depende de decisões que precisam acontecer agora
Especialistas alertam que a ambição nem sempre é o melhor indicador de potencial e defendem que líderes avaliem com mais atenção profissionais que demonstram cautela diante da promoção
Lei estabelece prazos e condições para suspender cobranças, proteger bens essenciais e garantir que a recuperação judicial não se torne um obstáculo permanente ao recebimento de dívidas
Mercado, que movimenta R$ 10 trilhões por ano, se prepara para regras do Banco Central. Fim do registro manual deve reduzir juros, mas exige adaptação tecnológica imediata
Notícias Melhores
Atividade tem por objetivo garantir a perpetuidade das organizações através de planejamento e visão globais e descentralizados
Semana traz prazo para o candidato interpor recursos
Exame de Suficiência 2/2024 está marcado para o dia 24 de novembro, próximo domingo.
Com automação de processos e aumento da eficiência, empresas contábeis ganham agilidade e reduzem custos, apontando para um futuro digitalizado no setor.
Veja as atribuições da profissão e a média salarial para este profissional
O Brasil se tornou pioneiro a partir da publicação desses normativos, colaborando para as ações voltadas para o combate ao aquecimento global e o desenvolvimento sustentável
Este artigo analisa os procedimentos contábeis nas operadoras de saúde brasileiras, destacando os desafios da conformidade com a regulação nacional e os esforços de adequação às normas internacionais de contabilidade (IFRS)
Essas recomendações visam incorporar pontos essenciais defendidos pela classe contábil, os quais poderão compor o projeto final previsto para votação no plenário da Câmara dos Deputados
Pequenas e médias empresas (PMEs) enfrentam uma série de desafios que vão desde a gestão financeira até o cumprimento de obrigações fiscais e planejamento de crescimento
Este artigo explora técnicas práticas e estratégicas, ajudando a consolidar sua posição no mercado competitivo de contabilidade